Im Rahmen der Erneuerung der Infrastruktur von HIN und der Zusammenarbeit mit ELCASecurity werden verschiedene technische Anpassungen und Migrationen vorgenommen. Hier finden Sie die wichtigsten FAQ zu den Themen HIN Access Gateway (AGW) und SAML-Endpunkte.
HIN Access Gateway (AGW)
Sie müssen nichts unternehmen. Das AGW Update wird ab 9. November 2026 stufenweise bestätigt und die Authentisierung auf die neue Plattform umgestellt. Bis zu diesem Zeitpunkt läuft das Login der AGWs über die bisherige Plattform weiter.
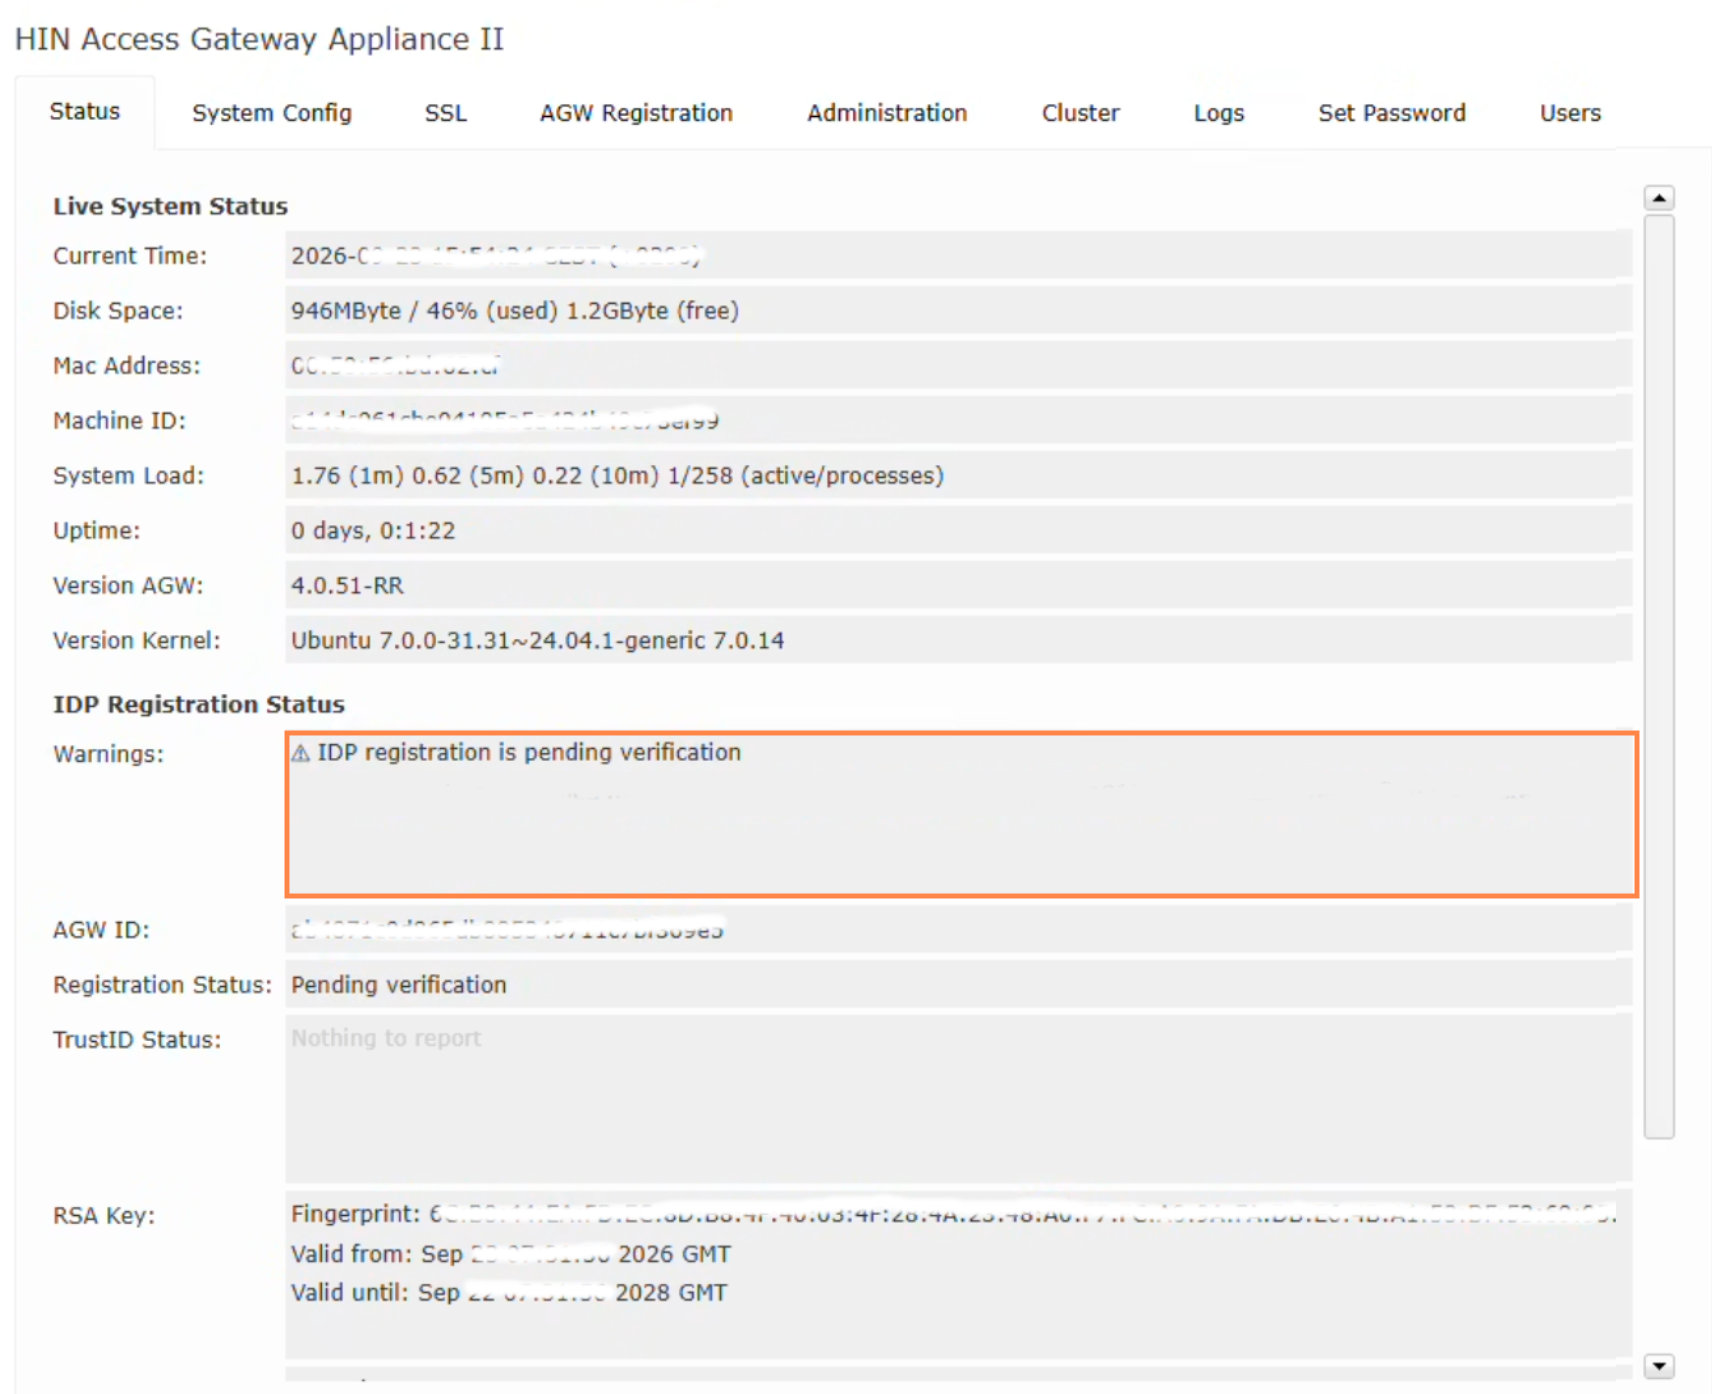
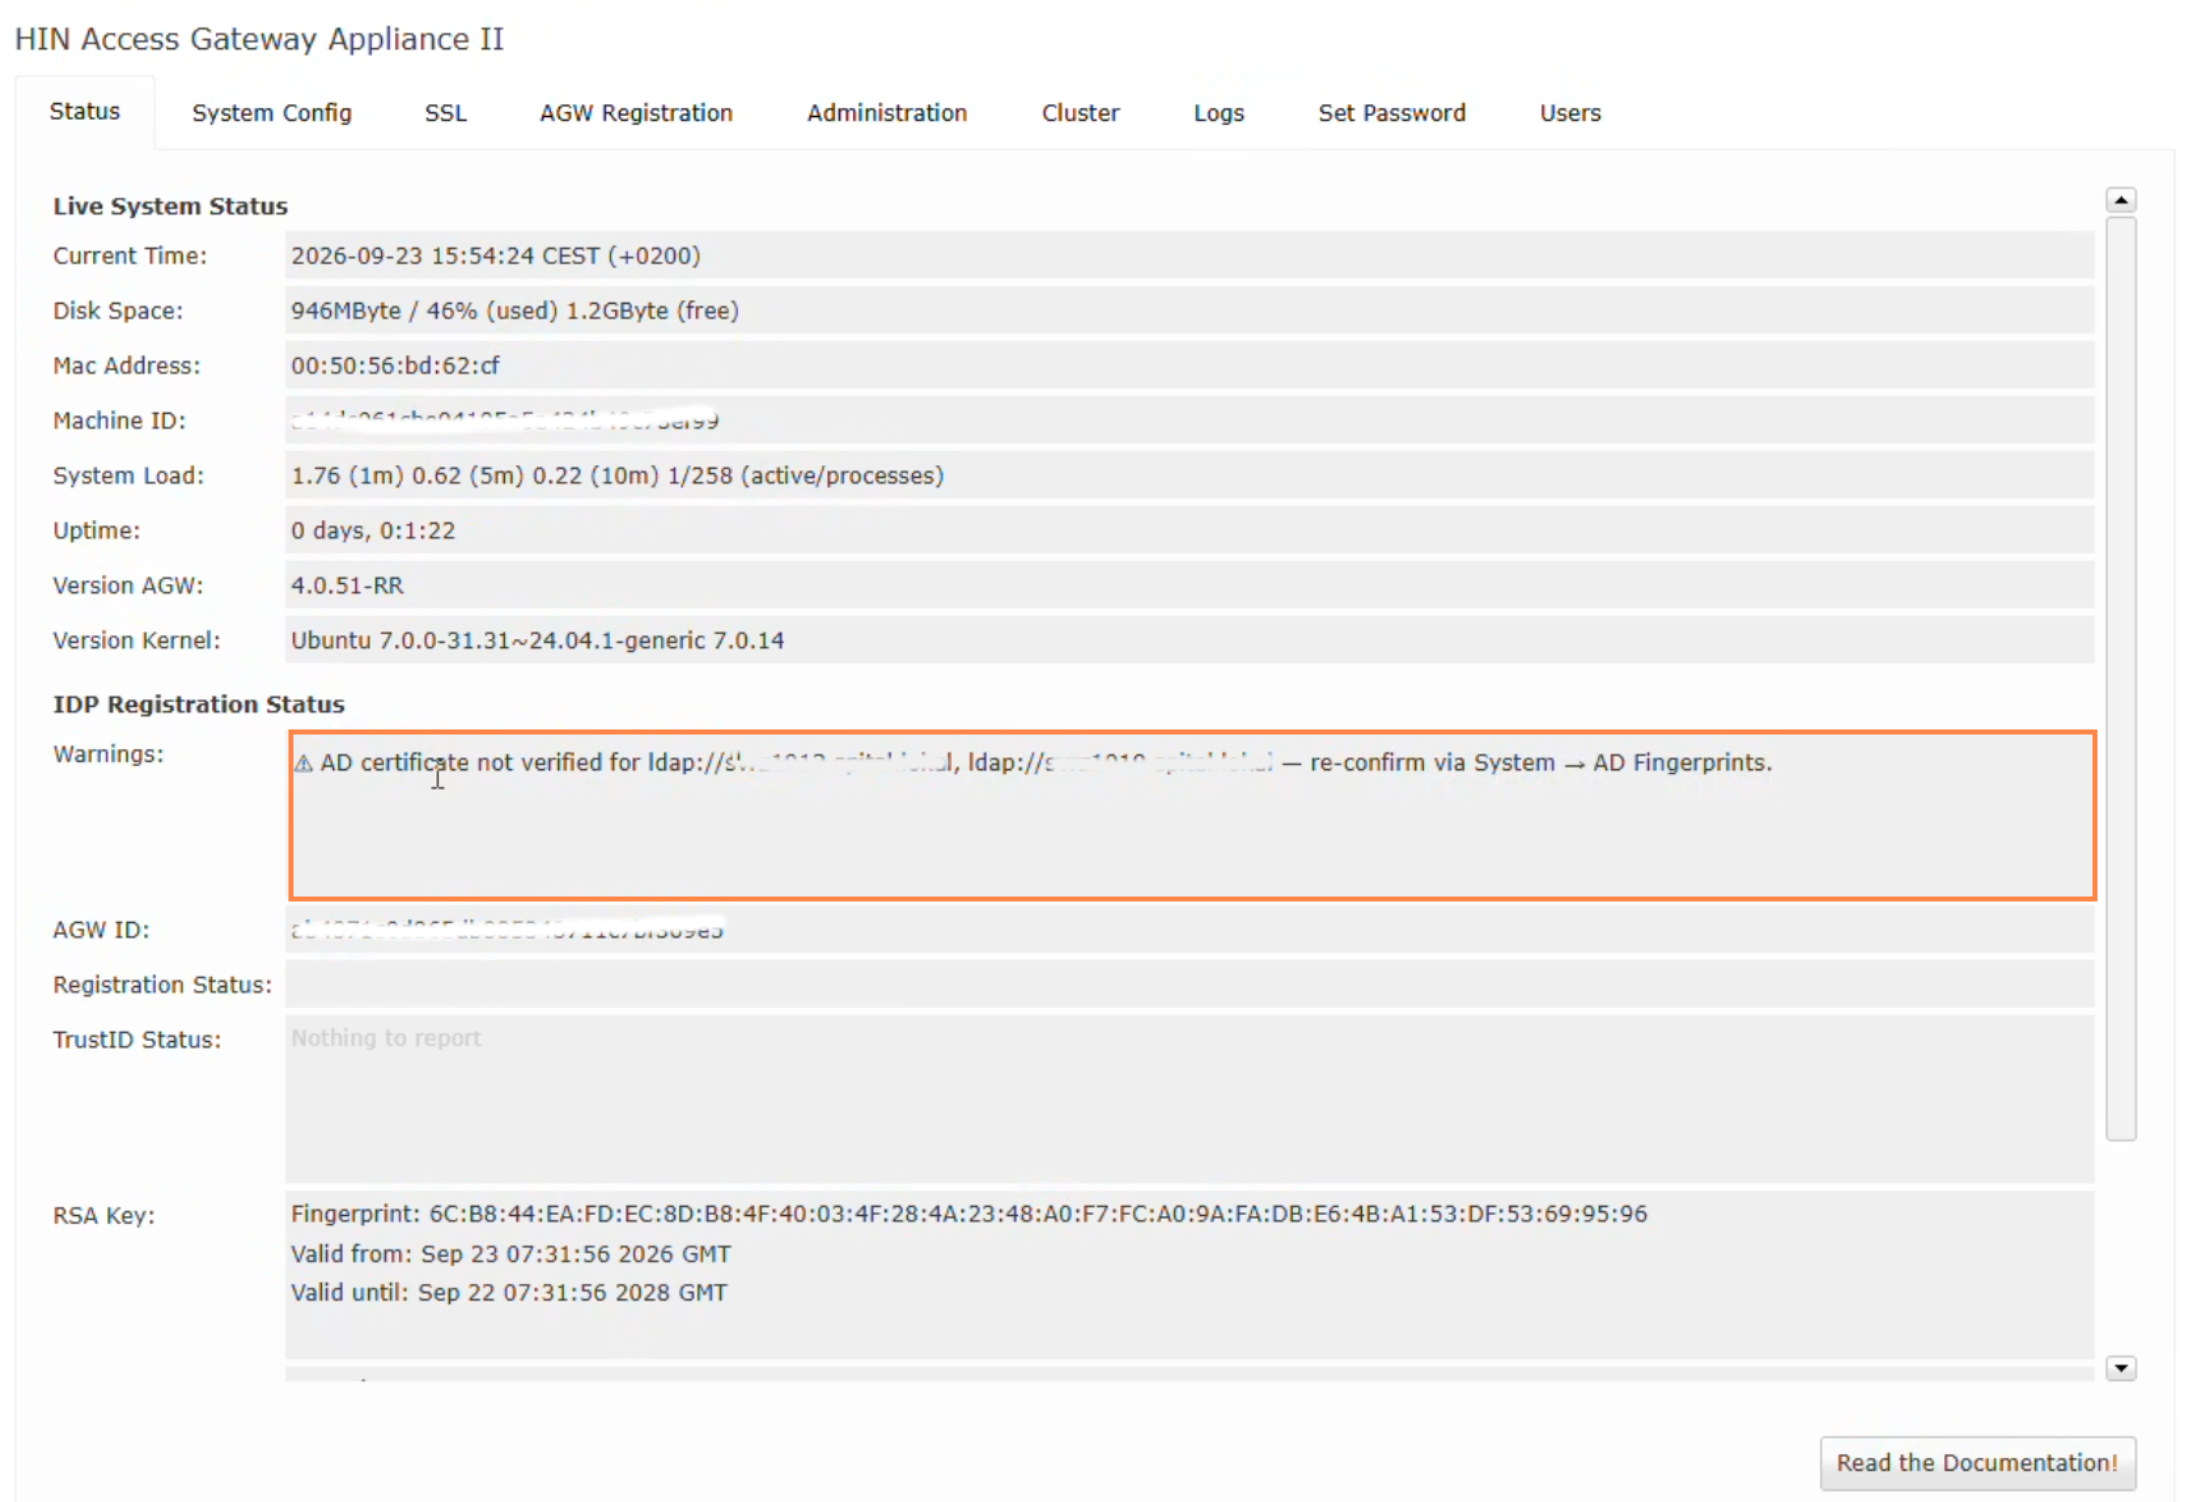
Klicken Sie auf den Reiter "System Config". Bitte überprüfen und bestätigen Sie die Zertifikate.
Ja, sofern ihre Institution für die Kommunikation des AGW nach aussen Firewall Regeln hat, müssen diese bis 31.08.2026 manuell angepasst werden. So ist sichergestellt, dass das AGW mit idp.id.hin.ch und cdn.hin.ch kommunizieren kann.
Das ist möglich; unsere Empfehlung ist jedoch, die Hostnamen idp.id.hin.ch und cdn.hin.ch zu nutzen, da sich die IP Adressen ändern können.
Die Mit betroffenen Kundinnen und Kunden nehmen wir direkt Kontakt auf.
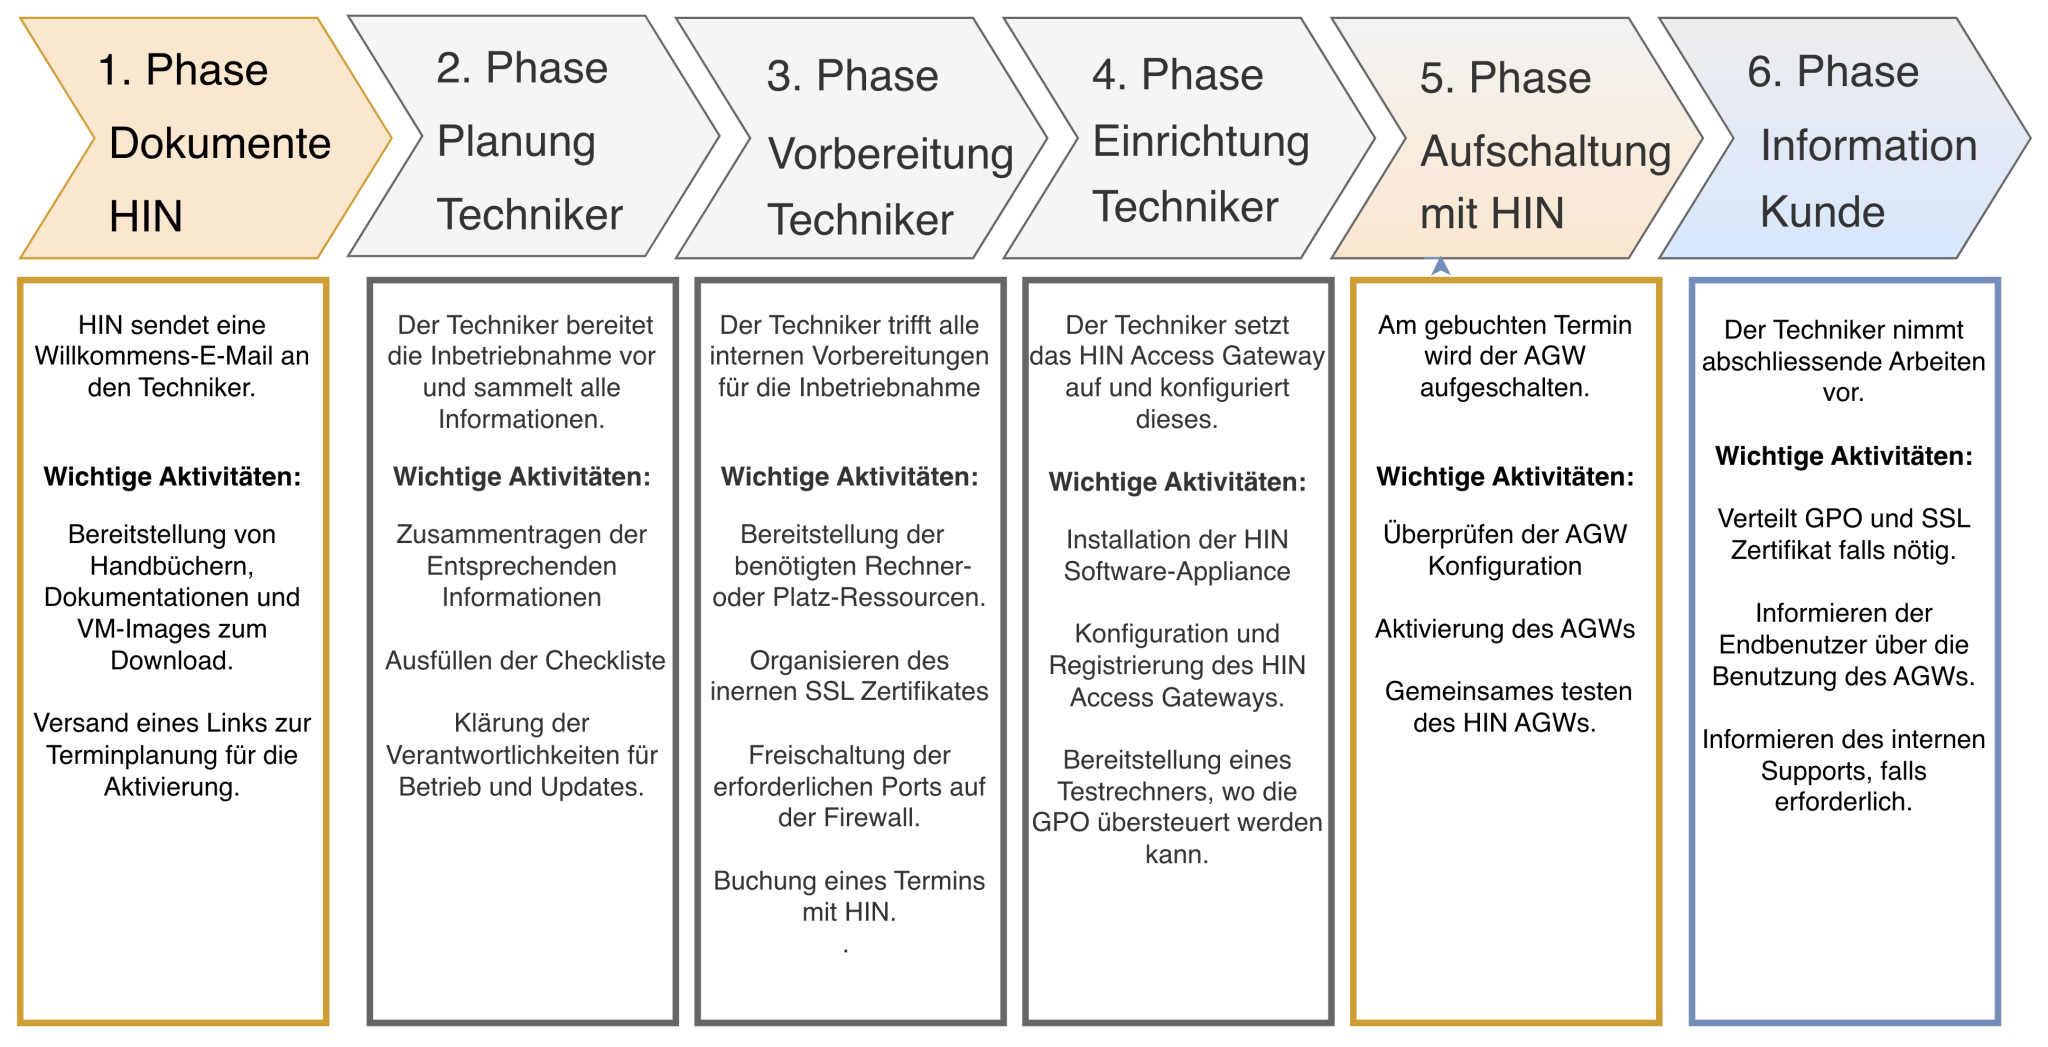
AGW - Informationen für den Techniker
Dokumentation für AGW 3.1.x Versionen: https://cdn.hin.ch/agw/manual/DE/
SAML-Endpunkte
Die Migration ist ab 15. Juni 2026 möglich, muss aber bis 12. Oktober 2026 abgeschlossen sein.
HIN übernimmt die gültigen Zertifikate Ihres Service Providers automatisch.
Statt authLevel=HIN nutzen Sie im SAML-Request den Authentication Context:
<samlp:RequestedAuthnContext Comparison="exact">
<saml:AuthnContextClassRef>https://hin.ch/profile/mfa</saml:AuthnContextClassRef></samlp:RequestedAuthnContext>
Nur die im EPD-Anhang 8 definierten Attribute: GLN, Vorname, Nachname, Geburtsdatum, Geschlecht. Weitere Attribute können über den Stammdaten Service (SDS) abgefragt werden. Kontaktieren Sie unseren Support für eine Integration des SDS.
Nein, ab 26.10.2026 sind nur noch videoidentifizierte HIN-Identitäten zulässig.
Ja. Der Service Provider muss nach aussen Verbindungen öffnen können sowie eingehende Verbindungen akzeptieren.
- Outgoing: 185.154.38.46, 193.168.215.45 (IDP-Zugriff)
- Incoming: Anfragen von 193.168.215.12/13 (IDP-Quell-IPs).
Kundinnen und Kunden können ihre Testumgebung direkt mit unserem neuen Endpunkt verbinden und anschliessend dieselbe Konfiguration für die Produktionsumgebung übernehmen. Die bisherigen produktiven Endpunkte auf fed.hin.ch bleiben bis zum 12.10.2026 in Betrieb.
Die Metadaten des neuen Endpunkts sind hier verfügbar: https://broker.hin.ch/realms/HINBroker/protocol/saml/descriptor
SAML Authentication Context
Das Client System (Service Provider) kann beim Anfragen der Authentisierung beim HIN Broker die geforderte Sicherheitsstufe der Authentisierung angeben. Diese wird durch den IDP während der Authentisierung des Endanwenders erzwungen. Die gewünschte Stufe kann im SAML Authentication Request per «Authentication Context Class Reference» spezifiziert werden.
WeiterlesenDas Client System (Service Provider) kann beim Anfragen der Authentisierung beim HIN Broker die geforderte Sicherheitsstufe der Authentisierung angeben. Diese wird durch den IDP während der Authentisierung des Endanwenders erzwungen. Die gewünschte Stufe kann im SAML Authentication Request per «Authentication Context Class Reference» spezifiziert werden.
WeiterlesenHaben Sie noch Fragen?
Kontaktieren Sie uns, falls Ihre Frage nicht geklärt werden konnte.