Dans le cadre de la modernisation de l’infrastructure de HIN et de la collaboration avec ELCASecurity, diverses adaptations techniques et migrations sont en cours.
HIN Access Gateway (AGW)
Vous n’avez aucune démarche à effectuer. La mise à jour de l’AGW sera validée progressivement à partir du 9 novembre 2026, et l’authentification sera transférée vers la nouvelle plateforme. Jusqu’à cette date, la connexion des AGW continuera de s’effectuer via la plateforme actuelle.
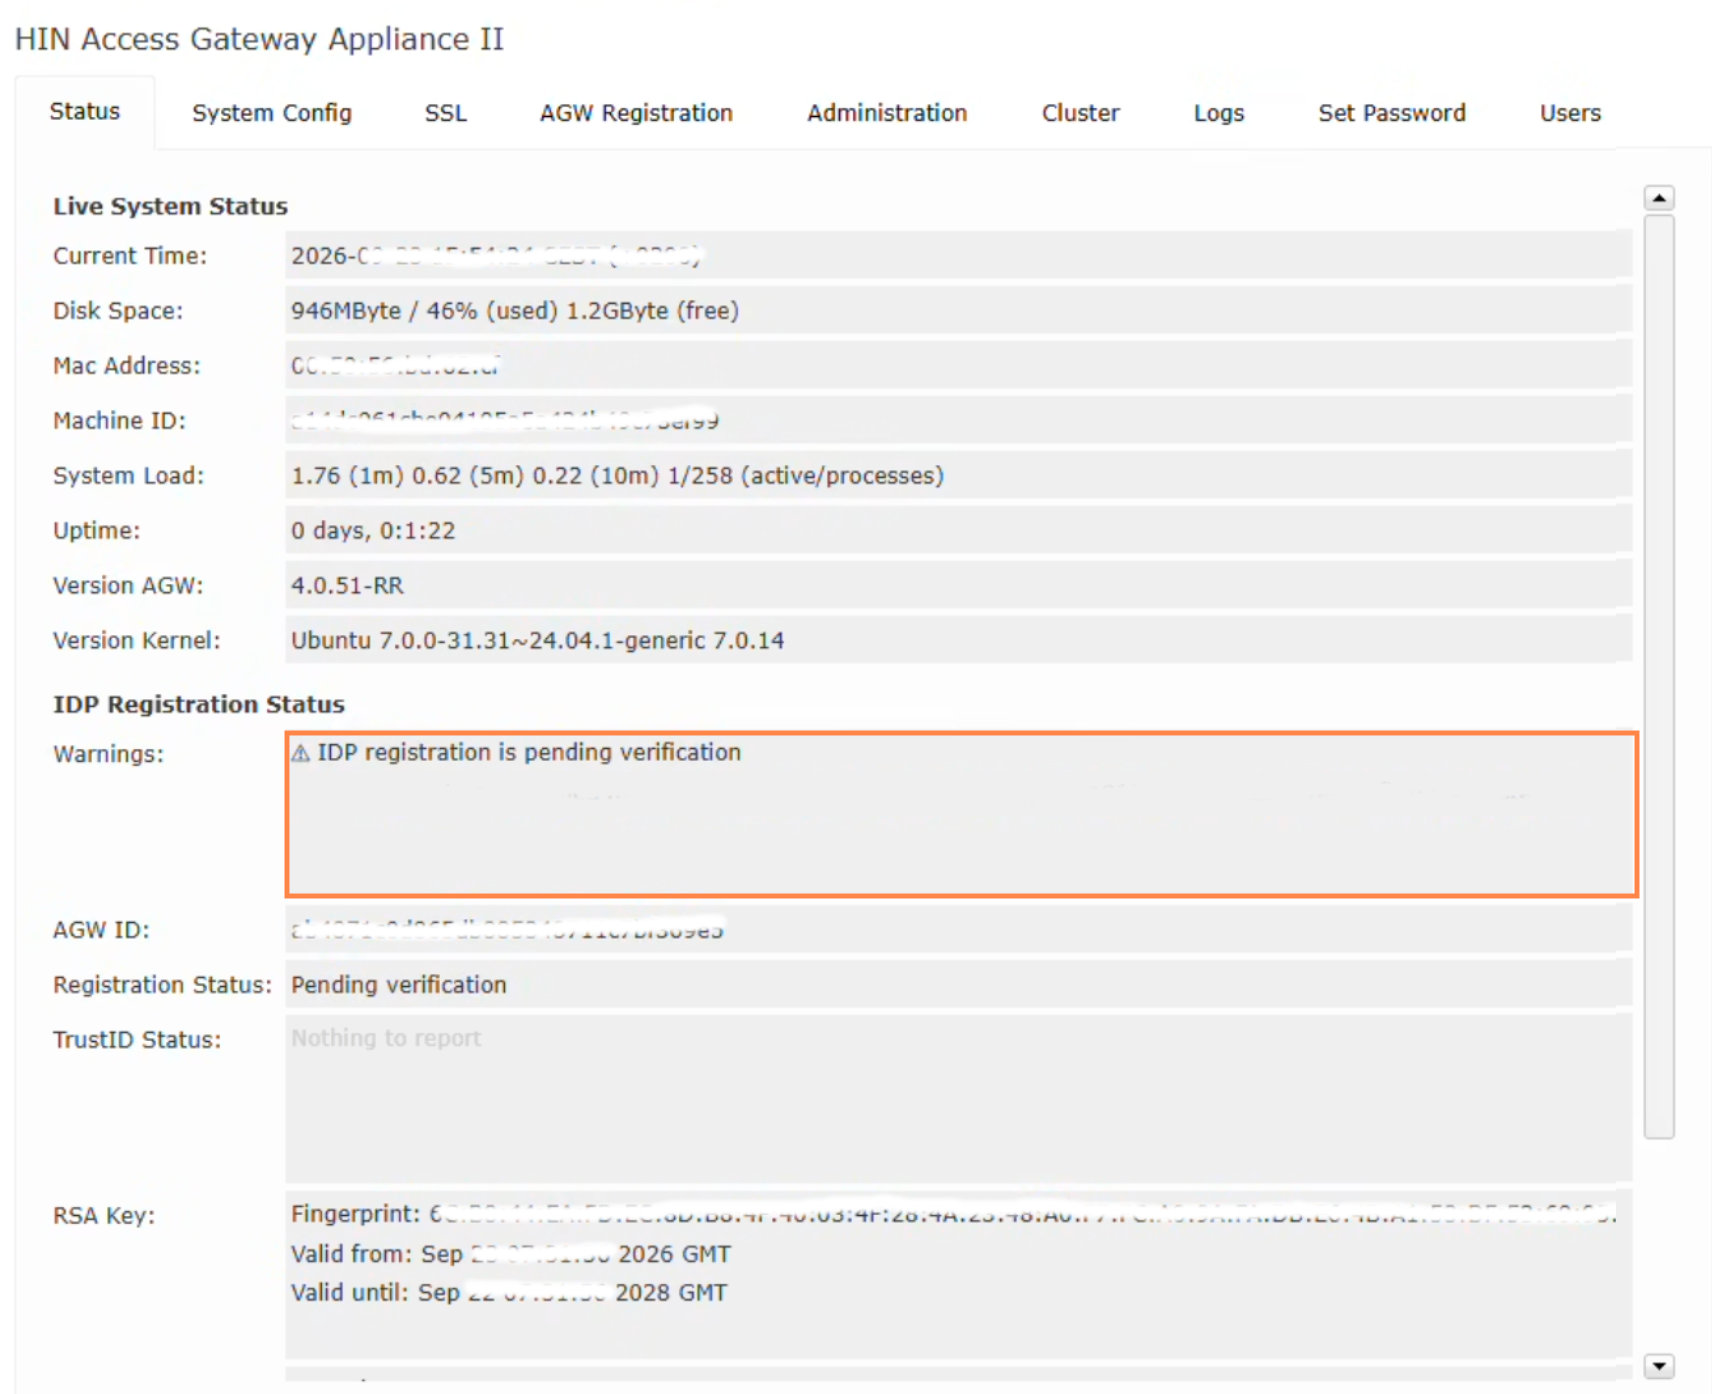
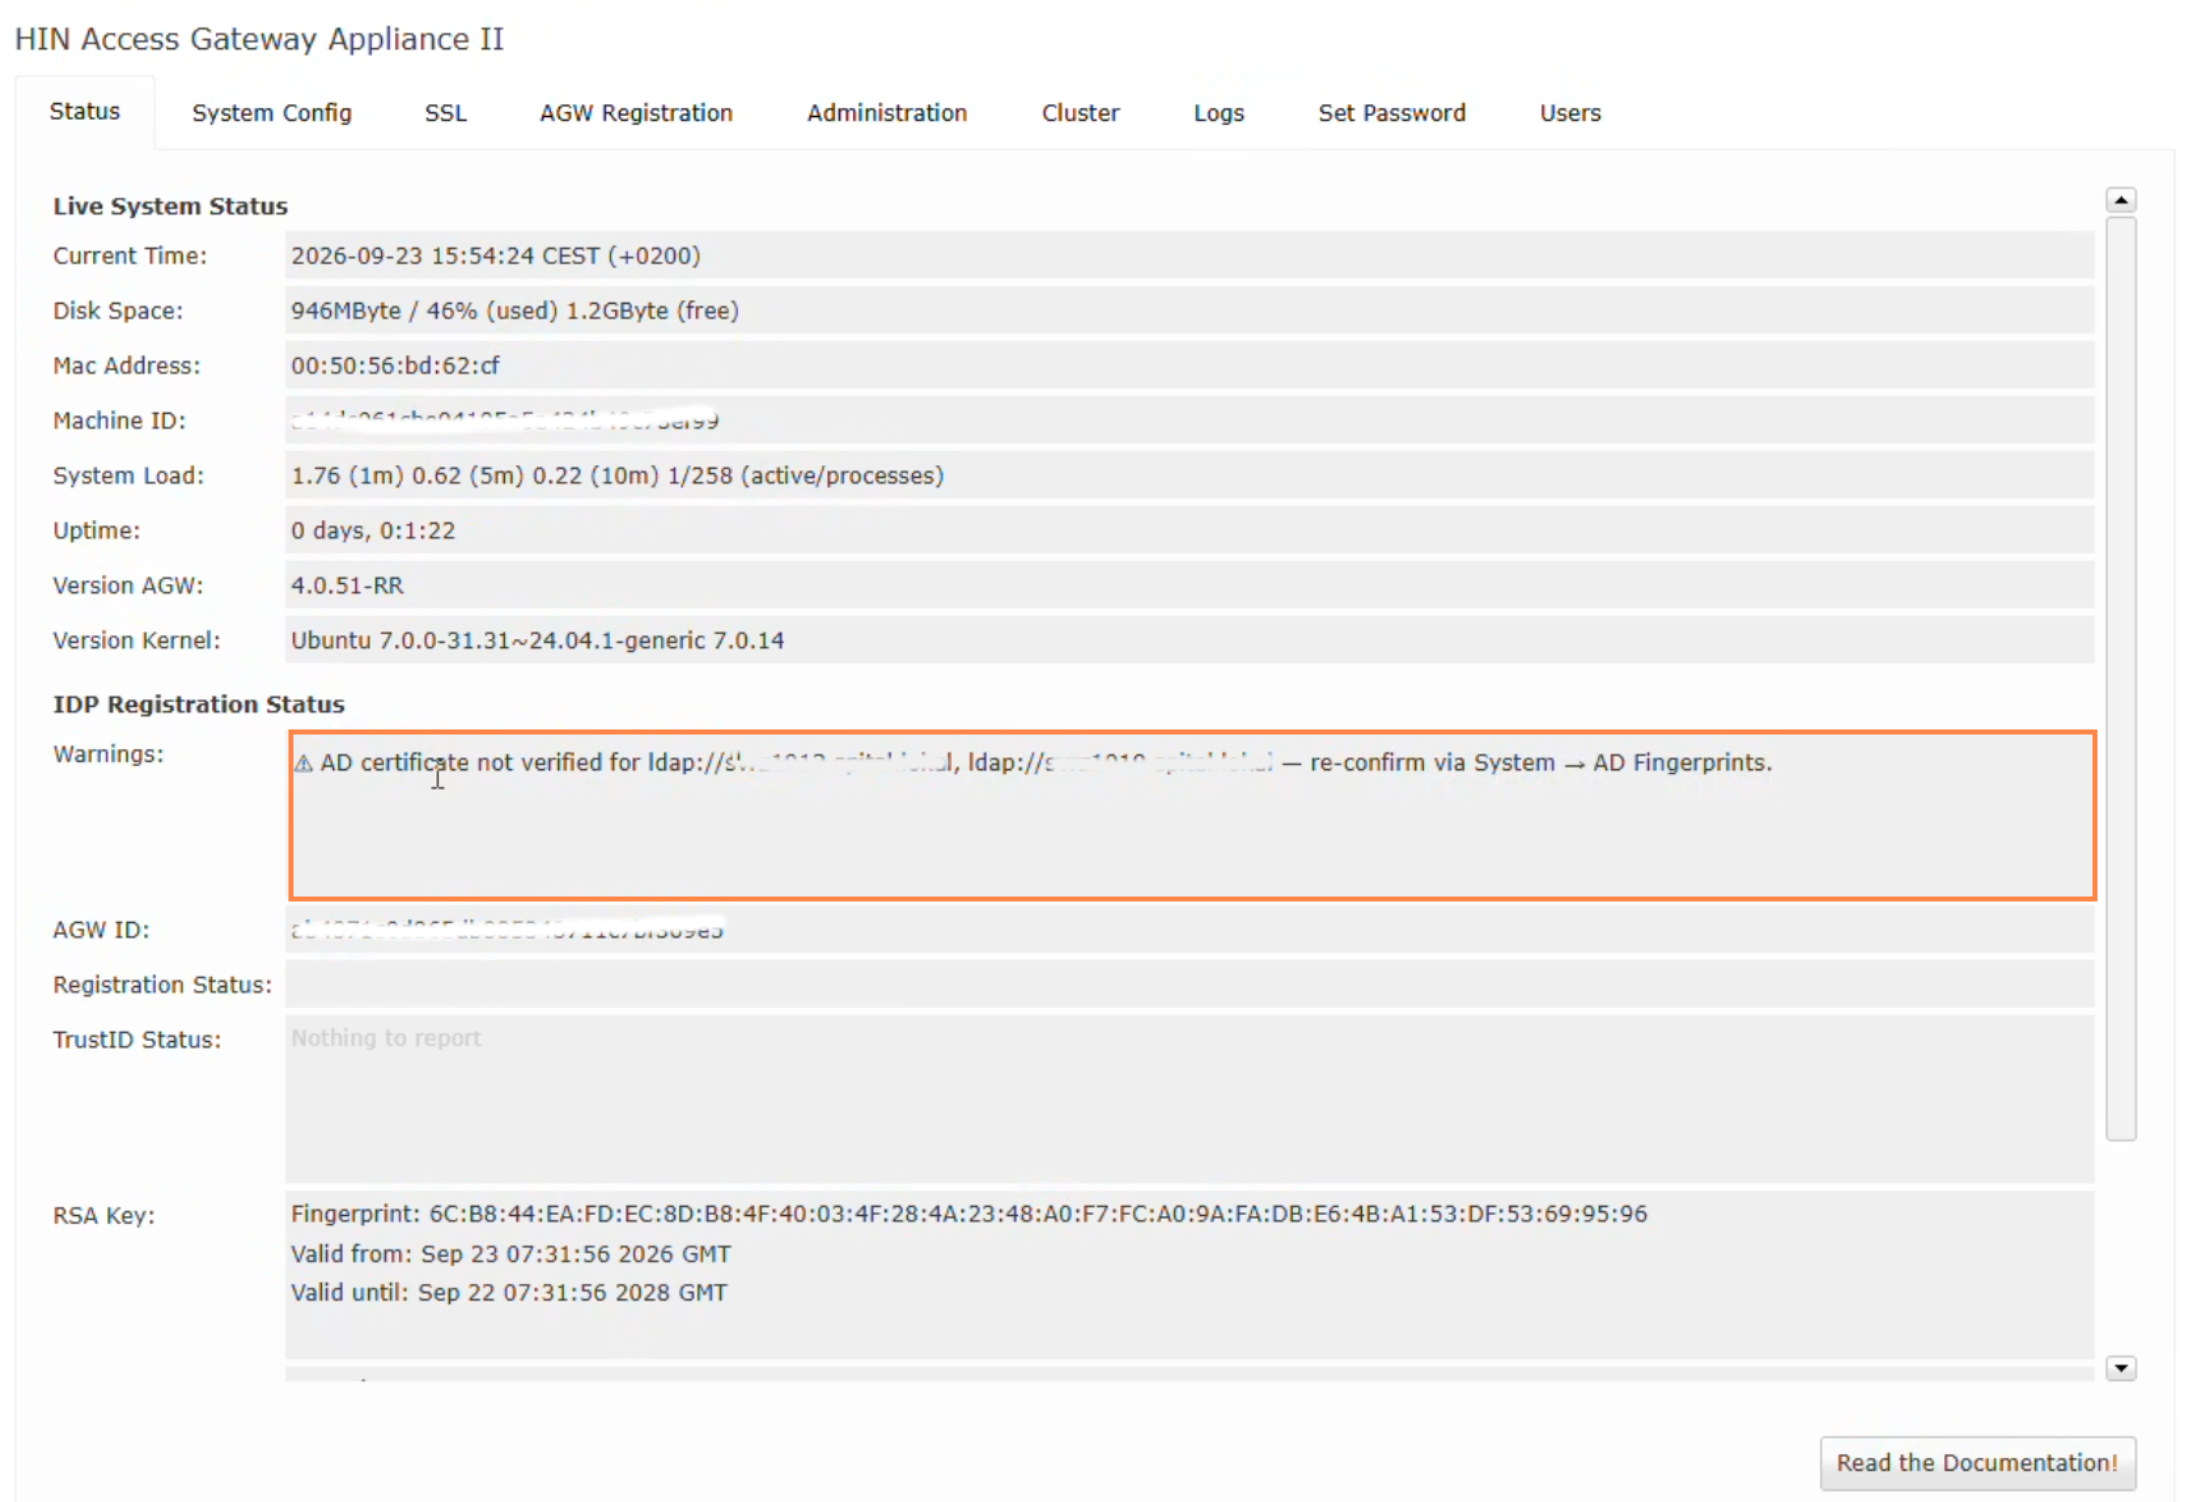
Cliquez sur l’onglet «System Config». Veuillez vérifier et valider les certificats.
Oui, si votre institution a mis en place des règles de pare-feu pour la communication externe de l’AGW, celles-ci devront être modifiées manuellement avant le 31 août 2026. Cela permettra de garantir que l’AGW puisse communiquer avec idp.id.hin.ch et cdn.hin.ch.
C’est possible. Mais nous recommandons d’utiliser les noms d’hôte idp.id.hin.ch et cdn.hin.ch, car les adresses IP peuvent changer.
Nous prendrons directement contact avec les clientes et clients concernés.
AGW – Informations pour le technicien
Documentation pour versions AGW 3.1.x : https://cdn.hin.ch/agw/manual/FR/
Accès à l’application via SAML
La migration sera possible à partir du 15 juin 2026, mais devra être achevée au plus tard le 12 octobre 2026.
HIN reprend automatiquement les certificats valides de votre fournisseur de services.
Au lieu d’utiliser authLevel=HIN, utilisez le contexte d’authentification dans la requête SAML:
<samlp:RequestedAuthnContext Comparison="exact">
<saml:AuthnContextClassRef>https://hin.ch/profile/mfa</saml:AuthnContextClassRef></samlp:RequestedAuthnContext>
Uniquement les attributs définis à l’annexe 8 du DEP: GLN, prénom, nom, date de naissance, sexe. D’autres attributs peuvent être demandés via le service de données de base (SDS). Contactez notre support pour l’intégration du SDS.
Non, à compter du 26 octobre 2026, seules les identités HIN validées par identification vidéo seront acceptées.
Oui. Le fournisseur de services doit pouvoir établir des connexions vers l’extérieur et accepter les connexions entrantes.
-
Outgoing: 185.154.38.46, 193.168.215.45 (accès IDP)
-
Incoming: demandes provenant des adresses 193.168.215.12/13 (adresses IP source de l’IDP).
Les clientes et clients peuvent connecter directement leur environnement de test à notre nouveau point d’extrémité, puis appliquer la même configuration à l’environnement de production. Les anciens points d’extrémité productifs sur fed.hin.ch resteront opérationnels jusqu’au 12.10.2026. Les métadonnées du nouveau point d’extrémité sont disponibles ici: https://broker.hin.ch/realms/HINBroker/protocol/saml/descriptor
Vous avez des questions?
Contactez-nous si vous n’avez pas trouvé de réponse à votre question.